⚠️ 放置は厳禁!あなたのPCを狙うサイバー攻撃の脅威
デジタル社会において、PCやスマートフォンのセキュリティ対策は、もはや「やっておいた方がいいこと」ではなく、「生き残るための必須条件」です。特に私たちが日々利用しているOSやブラウザに潜む「脆弱性」は、攻撃者にとって格好の入り口となります。もし対策を怠れば、大切な個人情報の流出や、PCの操作権限を完全に奪われるという最悪のシナリオが現実のものとなりかねません。😱
2026年9月10日から17日にかけて、Microsoftから極めて重要なセキュリティ更新プログラムがリリースされました。今回のアップデートでは、合計525件という膨大な数の脆弱性が修正されています。数が多いだけでなく、中には「すでに悪用が確認されている」という非常に危険なものも含まれています。今のあなたのPCは、本当に安全と言えるでしょうか?✨
最新のアップデートを適用し、適切に環境を整えることで、あなたは「見えない脅威」から解放され、安心してインターネットを使いこなすことができます。仕事の効率を上げ、プライベートな時間を守るために、今すぐ知っておくべきセキュリティの真実をお伝えします。🚀
📊 2026年9月更新プログラムの衝撃的な内訳
今回のアップデートで公開された脆弱性の数は、実に525件にのぼります。その深刻度の内訳を詳しく見てみましょう。🧐
- 緊急レベル: 18件 🚨(最優先で対処が必要な極めて危険な状態)
- 重要レベル: 105件 ⚠️(速やかな適用が推奨される状態)
- 警告レベル: 153件 📢(注意が必要な状態)
- 低レベル(周囲): 24件 🔹(影響は限定的だが修正が望ましい状態)
特筆すべきは、「実用(悪用)が確認された脆弱性が1件存在すること」、そして「悪用確率を示すEPSSスコアが0.1%以上のものが388件もあること」です。EPSSとは、その脆弱性が今後30日以内に実際に攻撃に利用される確率を予測した指標です。つまり、多くの脆弱性が「理論上の穴」ではなく、「実際に攻撃に使われる可能性が高い穴」であることを意味しています。💦
特に影響が大きいプロダクトは、Windows 11とMicrosoft Edge(Chromiumベース)です。私たちが毎日開くブラウザにこれほど多くの脆弱性が集中しているということは、ウェブサイトを閲覧しているだけで攻撃を受けるリスクがあることを示唆しています。まさに「一刻の猶予もない」状況と言えるでしょう。⚡️
🔍 要注目!特に危険な6つの脆弱性を徹底解剖
数多くの脆弱性の中でも、特にリスクが高く、ユーザーが注意すべき6つの事例をピックアップして解説します。専門用語を噛み砕いて説明しますので、リスクの正体を正しく理解してください。💡
1. Microsoft Edgeの「既知の悪用済み」脆弱性(CVE-2026-87491)
深刻度:重要レベル
米国のCISA(サイバーセキュリティ・インフラストラクチャセキュリティ庁)が管理する「KEV(既知の悪用済み脆弱性カタログ)」に登録されており、すでに実際の攻撃に使用されていることが確認されています。
この脆弱性は、Edgeの心臓部であるV8エンジンに関連しています。すでに攻撃者が「攻略法」を見つけて実行しているため、アップデートを適用していないPCは、鍵が開いたままの家に住んでいるようなものです。最優先で対処してください!🚨
2. Windows 11 セキュアカーネルの特権昇格(CVE-2026-85921)
深刻度:緊急レベル(CVSSスコア 8.2)
攻撃者が本来許可されていない上位の権限やシステム権限を不正に取得する恐れがあります。
「特権昇格」とは、一般ユーザーの権限しかない攻撃者が、PCの全権限を持つ「管理者」に成り代わる攻撃のことです。これが成功すると、セキュリティソフトの停止や、全ファイルの書き換え、パスワードの窃取などが自由自在に行われてしまいます。😱 特にWindows 11のARM64/x64システムを利用している方は要注意です。
3. Microsoft Edgeの特権昇格(CVE-2026-85893)
深刻度:重要レベル(CVSSスコア 8.8)
ネットワーク経由のリモート攻撃が可能。ユーザーがリンクをクリックしたりファイルを開いたりすることで発動します。
こちらは「リモート攻撃」が可能な点が非常に恐ろしいポイントです。怪しいメールのリンクを一つクリックしただけで、バックグラウンドで特権が昇格され、PCのコントロールを奪われる可能性があります。CVSSスコア8.8という極めて高い危険度が示す通り、非常に脅威度の高い脆弱性です。⚠️
4. Microsoft Edgeのリモートコード実行(CVE-2026-69486)
深刻度:重要レベル(CVSSスコア 8.8)
攻撃者が細工したコンテンツを介して、対象システム上で任意のコードを実行させます。
「リモートコード実行(RCE)」とは、サイバー攻撃における最悪のシナリオの一つです。攻撃者が遠隔地からあなたのPCに命令を送り、勝手にプログラムを動かすことができます。ウイルスをインストールさせたり、データを外部に送信させたりすることが可能です。ブラウザの更新を怠ることは、玄関の鍵を外にぶら下げているのと同じです。🔑
5. Microsoft Edgeのローカル特権昇格(CVE-2026-85892)
深刻度:重要レベル(CVSSスコア 7.8)
ローカル環境から実行。一般ユーザー権限からシステム権限への昇格を狙います。
こちらはローカル環境での実行が必要ですが、一度PCに低権限のマルウェアが侵入した場合、この脆弱性を利用して「完全な支配権」を得るためのステップとして利用されます。侵入後の被害を拡大させる「ブースター」のような役割を果たす危険な穴です。⚡️
6. Microsoft Edgeの汎用的な脆弱性
深刻度:重要レベル(CVSSスコア 6.1)
ネットワーク経由のリモート攻撃が可能。ユーザー操作をきっかけに発動します。
スコアは上記より低いものの、やはりリモート攻撃が可能である点は見逃せません。複数の脆弱性が組み合わさることで、より複雑で強力な攻撃手法が構築されるため、一つひとつの修正を確実に行うことが重要です。✅
🛠️ セキュリティを万全にするための具体的アクション
脆弱性の情報を知るだけでは不十分です。大切なのは「どう行動するか」です。あなたのデジタルライフを鉄壁にするための3ステップを提案します。🌟
ステップ1:即時のアップデート適用
Windows Updateを開き、「更新プログラムのチェック」を今すぐ行ってください。また、Microsoft Edgeの設定画面から「ヘルプ」→「Microsoft Edgeについて」を開き、最新バージョンが適用されているか確認しましょう。再起動が必要な場合は、作業を保存してすぐに再起動を完了させてください。これが最強にして最速の防御策です。🔄
ステップ2:データのバックアップ体制を構築する
どれだけ対策をしても、ゼロリスクはあり得ません。万が一ランサムウェアなどでデータが暗号化されたとき、唯一の救いは「オフラインバックアップ」です。クラウドだけでなく、物理的な外付けストレージに重要なデータを保存する習慣をつけましょう。バックアップがあるという安心感は、精神的な余裕に繋がります。💾
ステップ3:ハードウェアレベルの認証を導入する
パスワードだけでは不十分な時代です。二要素認証(2FA)を導入し、さらに物理的なセキュリティキーを使用することで、アカウントの乗っ取りリスクを極限まで下げることができます。利便性とセキュリティを両立させた環境を構築しましょう。🔑
🛒 安心を形にする!推奨セキュリティアイテム
PCを安全に保つために、導入を検討したい厳選アイテムをご紹介します。これらのツールを導入することで、万が一の際のリスクを最小限に抑え、ストレスのないデジタルライフを実現できます。✨
1. 大容量・高速外付けSSD(バックアップ用)
脆弱性を突かれた際の最大の保険は、完全なバックアップです。高速なNVMe SSDであれば、大量のデータも短時間で保存でき、日々のバックアップ作業が苦になりません。物理的に切り離して保管することで、ネットワーク経由の攻撃からもデータを守れます。🛡️


2. 物理セキュリティキー(最高レベルの認証)
パスワードの漏洩やフィッシングサイトに騙されても、物理キーがなければログインできない仕組みを構築しましょう。USBポートに差し込むだけで認証が完了するため、操作は簡単です。企業の機密情報を扱う方や、SNSアカウントを大切にしている方に強くおすすめします。🔒


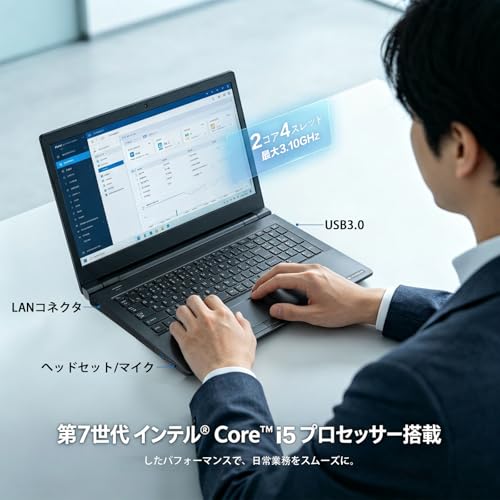
3. 最新Windows 11搭載PC(ハードウェアレベルの保護)
古いPCを使い続けている場合、OSのアップデートだけでなく、ハードウェアレベルでのセキュリティ機能(TPM 2.0など)が不足している場合があります。最新のチップセットを搭載したPCに移行することで、OSのセキュリティ機能を最大限に引き出し、根本的な安全性を高めることができます。💻




4. PC管理用高精細モニター(監視・作業効率化)
セキュリティ設定の管理や、大量のログ確認、バックアップ状況の監視には、広い作業領域が不可欠です。高精細なモニターを導入することで、見落としを防ぎ、効率的なシステム管理が可能になります。快適な環境が、ミスのない管理を生みます。🖥️




❓ よくある質問(FAQ)
Q: アップデートをするとPCの動作が重くなる気がしますが本当ですか? 🤔
A: 一時的にバックグラウンドで処理が走るため、重く感じることがあります。しかし、脆弱性を放置してマルウェアに感染した場合、リソースを不正に消費され、動作が劇的に低下したり、最悪の場合は起動不能になります。アップデートによる一時的な負荷よりも、感染のリスクの方が遥かに大きいため、適用を強くおすすめします。
Q: 「EPSSスコア」って具体的にどう見ればいいですか? 📈
A: EPSSは「その脆弱性が実際に攻撃に使われる確率」を示しています。0.1%以上あれば、サイバー犯罪者がその穴を狙っている可能性が高いため、注意が必要です。今回の更新のように、多くの項目がこの基準を超えている場合は、優先的にアップデートを行うべきサインと考えてください。
Q: Edge以外のブラウザ(ChromeやFirefox)を使っていれば安心ですか? 🌐
A: いいえ、安心はできません。多くのモダンブラウザは「Chromium」という共通のエンジンをベースにしています。そのため、Edgeで見つかった脆弱性が、Chromeなどの他のブラウザでも同様に存在する可能性が非常に高いです。利用しているすべてのブラウザを最新の状態に保つことが不可欠です。
Q: 特権昇格とは、具体的に何をされるということですか? 😱
A: 例えば、通常は「ファイルの閲覧」しかできない権限の攻撃者が、システム内部の設定を書き換えられる「管理者権限」を手に入れることです。これにより、セキュリティソフトを強制停止させたり、PC内のすべてのパスワードを盗み出したり、システム全体を破壊したりすることが可能になります。
✨ まとめ:最新の状態を維持することが最大の防御
2026年9月のアップデートでは、525件という膨大な数の脆弱性が修正されました。特にMicrosoft EdgeやWindows 11の「特権昇格」や「リモートコード実行」といった深刻なリスクは、個人のPC利用においても決して他人事ではありません。😱
サイバー攻撃の手法は日々進化していますが、その多くは「古いバージョンを使い続けている」という隙を突いたものです。「速やかなアップデート」「確実なバックアップ」「強固な認証」。この3つの習慣を身につけるだけで、あなたのデジタルライフの安全性は飛躍的に向上します。🚀
今この瞬間、PCの更新ボタンを押すという小さな行動が、将来の大きなトラブルを防ぐ唯一にして最強の手段です。大切なデータとプライバシーを守り、安心で快適なPCライフを送りましょう!🛡️✨
コメント